2週間後
開催予定オンライン企業主催
2026年11月10日(火) 14:00-15:00 / オンライン
AI-Native組織のつくり方~AIを組織に根づかせる仕組みを、どう設計するのか~
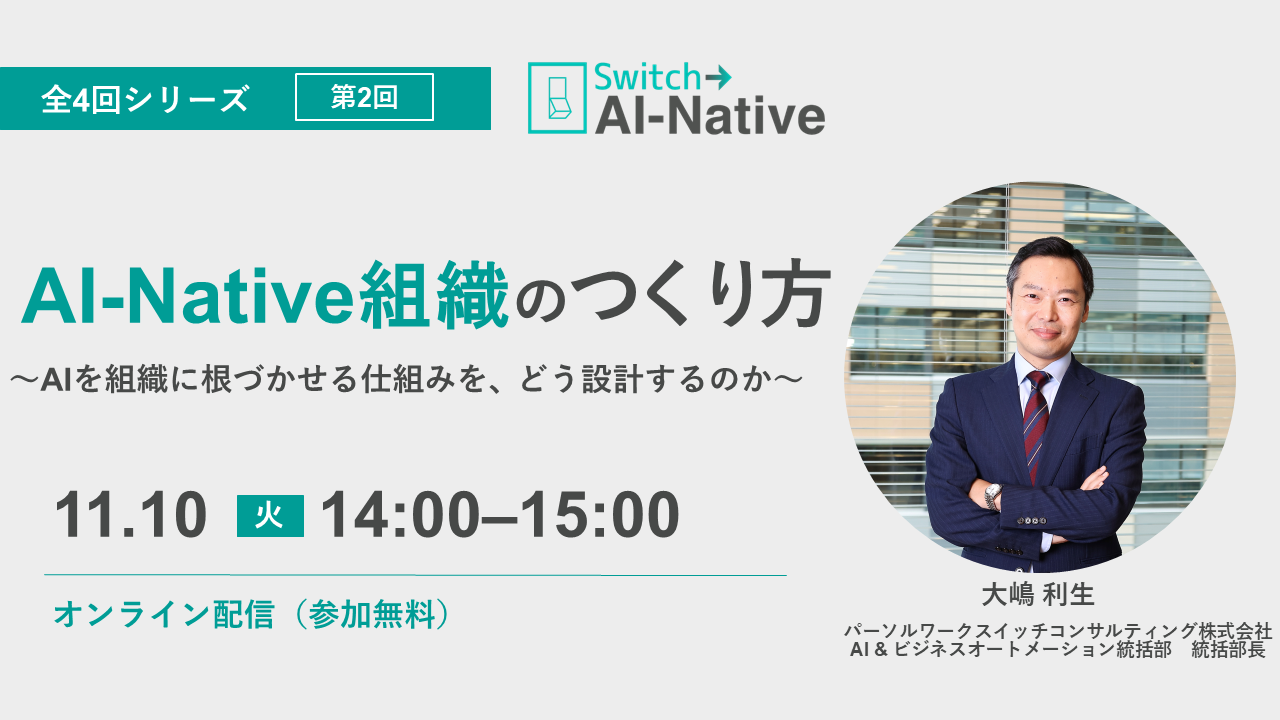
公式ページより
2026年11月10日(火)14:00~15:00(ルームオープン13:50)
相次ぐ情報漏洩やサイバー攻撃。自社のAI生成コードに脆弱性や機密情報が紛れ込んでいないと言い切れますか? 全社の情報セキュリティを担う「株式会社WorkX」のCTOが、使う側の目線で答えます。 ランサムウェア被害や情報漏洩のニュースが後を絶たず、ソフトウェアの脆弱性を起点としたセキュリティ事故は、経営リスクになっています。 一方で、生成AIの普及により開発スピードは高まり、人の目では確認しきれない量のコードが日々生成されています。AIが生成したコードに脆弱性やパスワード・APIキーなどの機密情報が含まれていないか、誰がどう確認し、説明するのか――その責任が問われ始めています。 本ウェビナーでは、AI駆動開発を取り巻くセキュリティリスクの動向と、静的コード解析ツール『SonarQube』の概要をご紹介します。 メインパートでは、全社の情報セキュリティを管掌し、SonarQubeを用いたAI生成コードのセキュリティ担保体制を構築した株式会社WorkX CTOの久木田氏が登壇。 ベンダーではなく「使う側」の目線から、開発スピードを落とさずにリスクを抑える仕組みづくりのリアルをお話しいただきます。 AI活用を止めずに、情報漏洩やセキュリティ事故への不安を解消したい方は、ぜひご参加ください。
2026年11月10日(火) 14:00-15:00 / オンライン
公式ページより
2026年11月10日(火)14:00~15:00(ルームオープン13:50)
2026年12月1日(火) / オンライン
公式ページより
このセミナー・イベントは終了しました。アーカイブ動画をご覧いただけます。
2027年3月31日(水) / オンライン
公式ページより
オンライン※周囲の雑音のない静かな環境からのご参加をお勧めします。
出典
確認: 2026-10-26